Quali indicatori permettono di misurare il divario tra le tendenze informatiche più citate e quelle che modificano davvero le architetture, i budget o gli obblighi legali delle organizzazioni?
Nel panorama digitale attuale emergono tre ambiti: la conformità normativa in materia di intelligenza artificiale, la gestione delle dipendenze nella catena di approvvigionamento informatica e le pratiche di tracciamento dei dati personali, anche negli strumenti più comuni. Invece di elencare tecnologie, questo articolo ne confronta il livello di maturità e l’impatto concreto.
Conformità all’AI e norme tecniche: cosa cambia per le aziende con l’AI Act
La maggior parte delle analisi sulle tecnologie mette l’intelligenza artificiale in cima alla lista. L’elemento che distingue il periodo attuale dagli anni precedenti non è la potenza dei modelli, ma l’introduzione in Europa di un quadro normativo vincolante. Con l’AI Act, la conformità a una norma armonizzata può conferire una presunzione di conformità ai requisiti in essa contemplati, secondo quanto stabilito dai testi pubblicati nella Gazzetta ufficiale dell’Unione europea.
Ciò significa che le aziende che implementano sistemi di IA ad alto rischio devono ora documentare il monitoraggio successivo alla messa in servizio, non soltanto la fase di progettazione. Per seguire questi sviluppi nel tempo, le notizie informatiche di Geeknology approfondiscono regolarmente gli effetti di queste normative sul settore.
La tabella seguente confronta tre importanti tendenze informatiche in base al livello di maturità tecnica, al quadro normativo e al tipo di impatto che producono sulle organizzazioni.
| Tendenza | Maturità tecnica | Quadro normativo | Impatto principale |
|---|---|---|---|
| Intelligenza artificiale generativa | Ampia diffusione, modelli disponibili | AI Act, norme armonizzate, monitoraggio post-implementazione | Governance e conformità |
| Cybersecurity (catena di approvvigionamento) | Strumenti esistenti, pratiche disomogenee | NIS2, ENISA Threat Landscape | Gestione delle dipendenze e dei fornitori |
| Protezione dei dati personali | Pixel di tracciamento, cookie e tracker diffusi | GDPR, raccomandazioni della CNIL sui pixel | Pratiche di marketing e misurazione dell’audience |
Dipendenze digitali e cybersecurity: una superficie di attacco più ampia
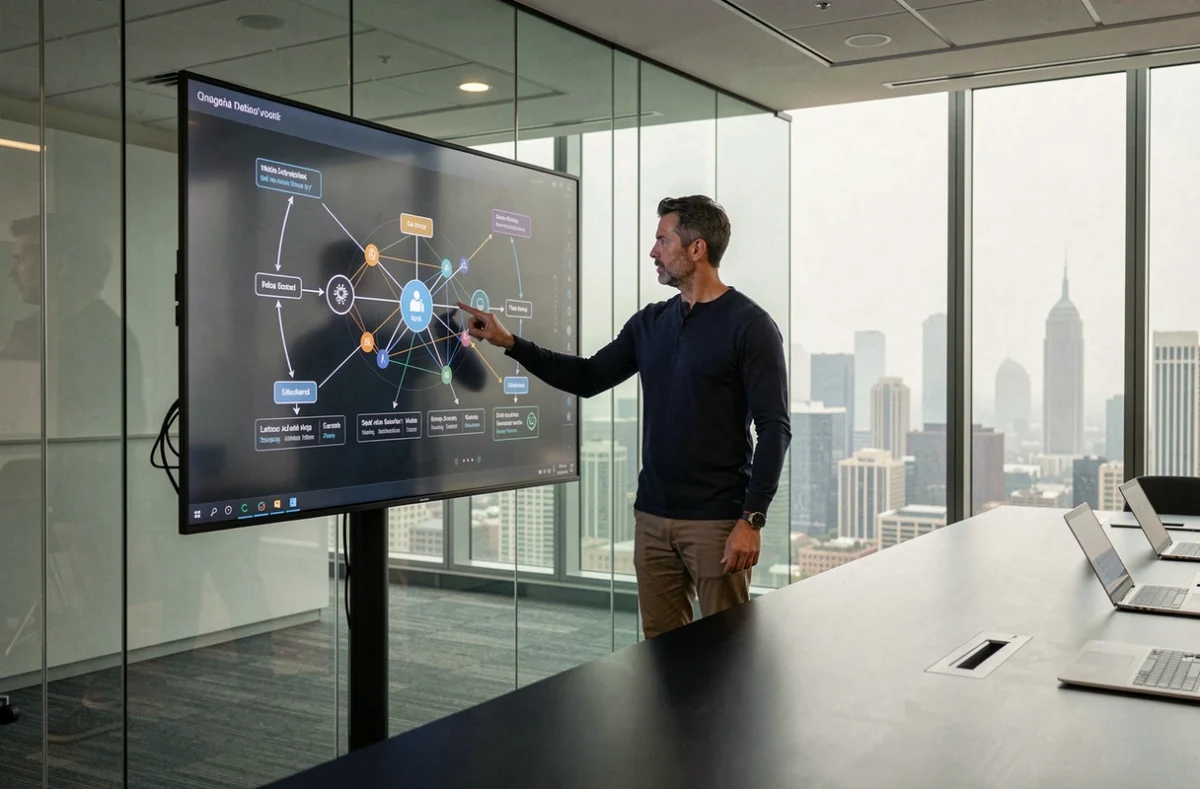
La cybersecurity compare in tutti gli elenchi delle tendenze tecnologiche. L’aspetto su cui vale la pena concentrarsi non è l’aumento degli attacchi, ma l’ampliamento della superficie di attacco dovuto alle dipendenze digitali. Nel suo Threat Landscape, l’ENISA sottolinea che queste dipendenze informatiche richiedono maggiore attenzione per prevenire e mitigare gli incidenti.
In concreto, un’azienda che esternalizza il cloud computing, utilizza componenti software di terze parti e affida la manutenzione a un fornitore moltiplica i potenziali punti di accesso. L’analisi dei rischi non può più limitarsi ai sistemi interni.
Cosa comporta per le organizzazioni
- Mappare tutti i fornitori di servizi digitali e i rispettivi subappaltatori, non soltanto i fornitori diretti
- Includere i componenti open source e le librerie di terze parti nell’ambito degli audit di sicurezza
- Verificare la conformità dei partner ai requisiti NIS2 quando l’organizzazione rientra nell’ambito di applicazione della direttiva
- Attivare un monitoraggio continuo delle vulnerabilità nella catena di approvvigionamento del software
Questo approccio va oltre la semplice installazione di un firewall o di un antivirus. Trasforma la cybersecurity in un’attività di mappatura delle relazioni, in cui ogni anello conta.
Pixel di tracciamento e dati personali: una tendenza informatica sottovalutata
I grandi dibattiti digitali si concentrano sull’IA e sul cloud. Mentre questi temi attirano l’attenzione, la CNIL ha pubblicato le raccomandazioni definitive sui pixel di tracciamento nelle email, dopo una consultazione pubblica. Questo dettaglio tecnico evidenzia la distanza tra le tendenze più mediatiche e quelle che incidono sulla quotidianità di tutte le organizzazioni.
Un pixel di tracciamento è un’immagine invisibile inserita in un’email per misurarne l’apertura, la posizione del destinatario o il tipo di dispositivo utilizzato. La maggior parte delle piattaforme di email marketing li integra per impostazione predefinita. Le raccomandazioni della CNIL ricordano che queste pratiche rientrano nell’ambito del GDPR e richiedono una chiara base giuridica.
Perché questo tema è importante per le aziende quanto l’IA
Le organizzazioni che investono nell’automazione delle campagne di marketing utilizzano ampiamente questi tracker. Ignorare le raccomandazioni sui pixel può comportare sanzioni, proprio come la mancata conformità di un sistema di IA. La protezione dei dati personali non riguarda soltanto i grandi progetti tecnologici, ma anche i più comuni strumenti di misurazione dell’audience.
Il mondo digitale evolve su due fronti contemporaneamente: le trasformazioni più visibili (IA generativa, edge computing, realtà aumentata) e gli adeguamenti normativi meno appariscenti, che modificano le pratiche di tutte le aziende. Spesso sono questi ultimi a produrre gli effetti più immediati sui budget e sui processi interni.
Ritardi nell’implementazione digitale: un rischio normativo europeo
Le trasformazioni digitali non dipendono soltanto dalle tecnologie disponibili. I ritardi nell’implementazione dei sistemi digitali pubblici possono diventare una questione normativa europea, come dimostrano le procedure d’infrazione avviate dalla Commissione europea nei confronti di alcuni Stati membri.
L’effettiva attuazione conta quanto la scelta tecnologica. Un’organizzazione può adottare il cloud sovrano, l’Internet delle cose o l’automazione dei processi: se i tempi di implementazione slittano, i benefici attesi si riducono e il rischio giuridico aumenta.
Lo stesso vale per il settore privato. Le aziende che accumulano progetti pilota senza passare alla scalabilità ripetono lo stesso schema. Il passaggio dalla prova di concetto all’industrializzazione resta il principale ostacolo all’adozione delle tecnologie emergenti.
Le tendenze informatiche da seguire non si riducono a un elenco di tecnologie promettenti. Il divario tra ciò che viene annunciato e ciò che produce un effetto misurabile si valuta attraverso tre indicatori: il quadro normativo applicabile, la gestione delle dipendenze digitali e l’effettiva capacità di implementazione. Sono queste tre dimensioni a distinguere un monitoraggio tecnologico utile da un semplice inventario.